企业信息化建设走到今天,早已不是"买套ERP就算数"的年代。根据中国信息通信研究院发布的《中国数字经济发展研究报告(2024年)》,2023年我国数字经济规模达到53.9万亿元,占GDP比重42.8%,其中产业数字化部分占比超过八成。这组数据背后藏着一个值得深思的事实:大量企业在信息化上的投入并不少,但真正转化为业务价值的比例却不高。企业信息化咨询的价值,恰恰在于弥合"投入"与"价值"之间那道常被忽视的鸿沟。
信息化投入的"沉默成本"从何而来
赛迪顾问的调研数据显示,国内中型企业信息化项目中,约35%的项目存在不同程度的延期或超预算,而其中近六成的问题根源并非技术本身,而是需求定义不清、业务流程未理顺、选型标准模糊等前置环节的缺失。换句话说,很多企业是在"没想清楚"的状态下就开始"动手做"。
常见的沉默成本场景包括:ERP上线后发现财务模块与业务模块数据口径不一致,被迫二次开发;系统集成时发现各厂商接口标准各异,中间件成本远超预期;信息安全体系在等保测评前才仓促补课,整改费用翻倍。这些问题在项目启动阶段往往不被重视,却在实施阶段集中爆发。
企业信息化咨询到底解决什么问题
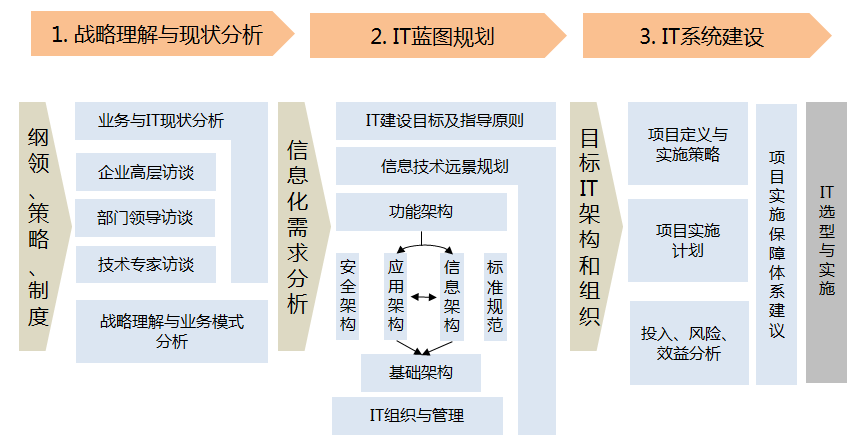
专业的企业信息化咨询并非简单地"给建议",而是围绕企业战略目标,对信息化建设的全生命周期进行系统性规划与管控。具体而言,它覆盖以下几个核心层面:
- IT战略规划:将企业三年或五年的业务战略翻译为可执行的IT路线图,明确建设优先级、投资节奏和资源配比。
- 业务流程梳理与优化:在系统选型之前先理清流程,避免"用软件固化低效流程"的常见误区。
- 软件选型顾问:基于企业实际业务特征、预算约束和扩展需求,建立多维评估矩阵,降低选型失误风险。
- 系统集成架构设计:解决异构系统之间的数据互通与业务协同问题,避免形成新的信息孤岛。
- 信息化监理:在项目实施过程中独立监督进度、质量与合规性,保障甲乙双方权益。
- 信息安全咨询:对标等保2.0及行业监管要求,构建从技术到管理的安全防护体系。
一个值得参考的实践路径
以成都某装备制造企业为例。该企业年营收约8亿元,此前已陆续上线了财务系统、进销存系统和OA,但三个系统各自为政,管理层想看一张完整的经营报表需要人工汇总三天。企业最初的想法是"再买一套MES把生产管起来",但在引入信息化咨询后发现,真正的问题在于主数据不统一、编码规则混乱、跨系统审批流程断裂。
咨询团队首先用六周时间完成了业务流程诊断与主数据标准制定,随后重新规划了系统集成架构,将原有系统的接口进行标准化改造,最后才启动MES选型。整个项目周期比原计划多了两个月的前期咨询,但实施阶段的一次性上线成功率显著提升,后续运维成本也大幅下降。这个案例说明,信息化咨询的前置投入不是"多花钱",而是"少走弯路"。
如何判断企业是否需要信息化咨询
并非所有企业都需要外部咨询介入。但如果出现以下信号,引入专业咨询的价值会非常明显:多次信息化项目效果不及预期;业务部门与IT部门长期"各说各话";面临重大系统替换或升级决策但内部意见分歧严重;集团化管控要求提升但数据口径长期不统一;行业监管合规压力增大但缺乏系统化应对方案。
企业信息化咨询的本质,是用专业方法论和行业经验帮助企业降低决策的不确定性。在数字化转型从"可选项"变为"必选项"的当下,如何让每一笔IT投入都花在刀刃上,比单纯增加预算更值得管理者认真思考。